

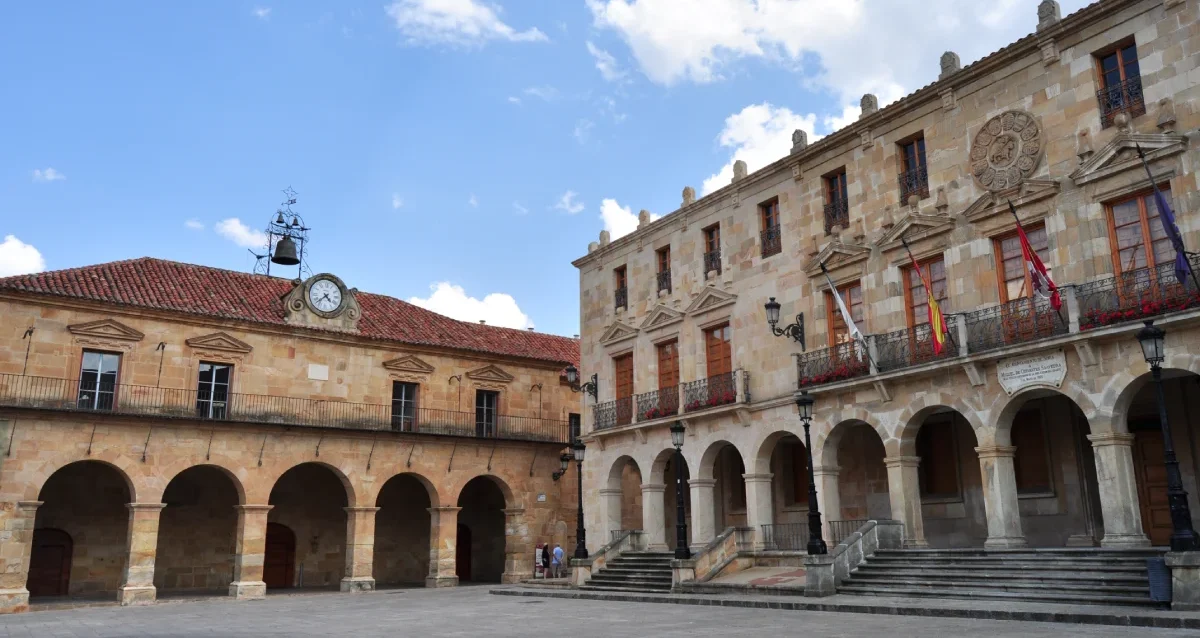
Dos días en el Palacio de la Audiencia de Soria. Generales, catedráticos, responsables de IA de grandes tecnológicas y la directora general de Inteligencia Artificial del Gobierno, alrededor de una misma pregunta: cómo se incorpora la IA a la defensa sin perder el control, la trazabilidad ni la soberanía. Es la pregunta sobre la que trabajamos a diario en Pumpún, y por eso fuimos a escucharla de primera mano.
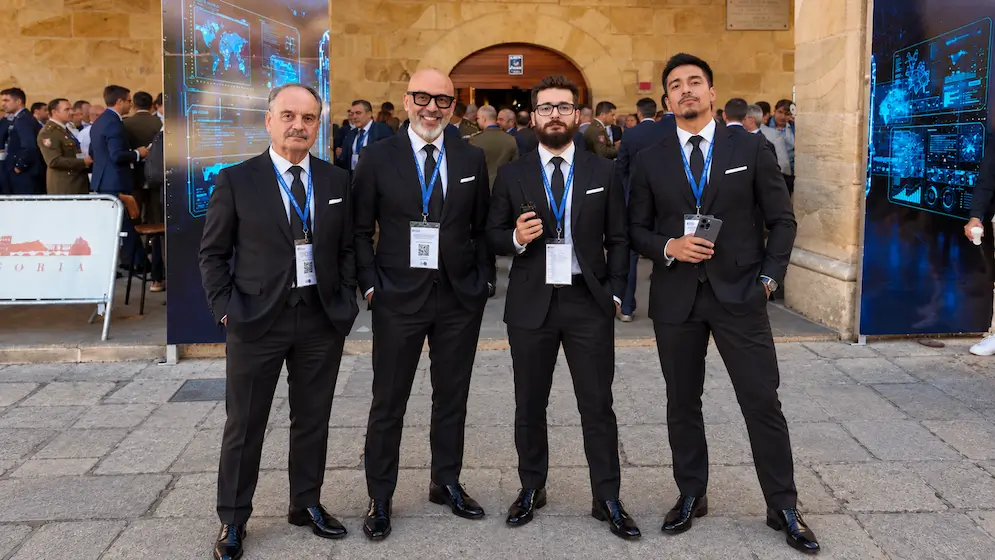
Cuatro de los nuestros en el Palacio de la Audiencia
La II Jornada de Inteligencia Artificial Responsable en el Ámbito Militar se celebró el 22 y 23 de septiembre, organizada por la Secretaría de Estado de Defensa a través del CESTIC junto con Isdefe. Llega después de la primera edición, en Jaén en noviembre de 2025, y de la Cumbre internacional REAIM celebrada en A Coruña en febrero.
La secretaria de Estado de Defensa marcó el tono en la apertura. El reto, dijo, es incorporar la IA «con responsabilidad, con garantías y con una visión estratégica», manteniendo el control humano sobre sistemas cada vez más autónomos.
Suscribimos cada palabra. Y subrayamos una: garantías. Las garantías no se declaran. Se demuestran con evidencias.
Un objetivo que nos interpela: IA nacional y soberana
La jornada tenía cuatro objetivos oficiales. Dos de ellos describen casi literalmente el espacio en el que trabajamos: mantener un canal de diálogo permanente entre Defensa y las empresas nacionales del sector TIC, y fomentar desarrollos nacionales de IA responsable para garantizar la soberanía tecnológica.
Pumpún es exactamente ese tipo de empresa. Desarrollamos software propio desde Vigo y Madrid, con IA aplicada, automatización e infraestructura on-premise y aislada. Impulsamos además INNOVADEF, nuestro foro de innovación en defensa. Cuando Defensa habla de soberanía tecnológica, no habla de una tendencia abstracta: habla de dónde se entrena, dónde se ejecuta y quién controla cada sistema.
La mesa sobre soberanía tecnológica y salvaguardas lo dejó a la vista con su propia composición: industria nacional, un proveedor de nube global, una empresa europea de compresión de modelos y una aceleradora de tecnologías de doble uso, moderados desde el CESTIC. Modelos distintos de soberanía sentados a la misma mesa. Nuestra posición es conocida: cuando el dato es sensible, la inferencia debe quedarse dentro del perímetro de quien responde por ella.
Gobernanza al principio y al final del programa
El orden del programa también habla. El primer día arrancaba con una ponencia sobre el Modelo de Gobernanza de la IA en el Ministerio de Defensa, a cargo del General de Brigada Luis Andrés Bárcenas, adjunto al director general del CESTIC. El segundo abría con otra mesa de gobernanza. Antes del cierre estaba prevista la ponencia «IA en España, Soberanía y Regulación», de Aleida Alcaide, directora general de IA.
El contexto normativo explica por qué. El artículo 2.3 del Reglamento (UE) 2024/1689 deja fuera los sistemas usados con fines militares, de defensa o de seguridad nacional. Pero su considerando 24 aclara que un sistema comercializado a la vez para fines militares y civiles queda dentro, igual que uno militar que después se usa con fines civiles. Además, Defensa tiene su propio marco desde 2023: la Estrategia de desarrollo, implantación y uso de la IA en el Ministerio, aprobada por la Resolución 11197/2023.
Soria enlaza también con A Coruña. Uno de los objetivos de la jornada era reforzar la posición española en REAIM NEXUS. La conversación internacional del segundo día reunía al responsable de políticas de IA de la OTAN, a un gestor de la DG DEFIS de la Comisión Europea y a un antiguo jefe del Centro de IA de la Armada.
La declaración de A Coruña, «Pathways to Action», firmada por más de 40 Estados, pide evaluaciones de riesgo antes del despliegue, pruebas y certificación, registros de auditoría con reporte de incidentes y cadenas de mando claras. Su punto 15 lleva esos requisitos a los procesos de contratación.
| Marco | Naturaleza | Lo que termina pidiendo a quien suministra tecnología |
|---|---|---|
| Reglamento (UE) 2024/1689 | Norma vinculante; excluye el uso exclusivamente militar | Documentación técnica, registros y supervisión humana en alto riesgo (arts. 11, 12 y 14) |
| Estrategia IA del MDEF (Res. 11197/2023) | Resolución de la SEDEF | Principios de uso responsable propios del Ministerio |
| REAIM «Pathways to Action» (2026) | Declaración política, no vinculante | Evaluación de riesgo, certificación, registros, incidentes |
| ENS (RD 311/2022) | Norma vinculante | Evidencias auditables por medida, según categoría |
Compartimos el diagnóstico y nos atrevemos con una lectura propia: estos requisitos llegarán a los pliegos igual que llegó el ENS. Quien ya trabaje así llegará con ventaja.
«La guerra del dato», traducida a ingeniería
Según la prensa local, la mesa «La guerra del dato», moderada por el CDO del CESTIC, abordó el valor estratégico de la información y la necesidad de herramientas de defensa propias y confiables. Por la tarde, un panel universitario hablaba de investigación, estándares y evaluación.
Es el terreno donde un ingeniero se siente en casa. Llevados a la arquitectura, esos principios se convierten en cinco criterios que defendemos para cualquier sistema de IA en un entorno sensible:
- Versión de modelo fijada por hash, no por alias, para que lo certificado sea lo que realmente responde.
- Registro por inferencia con entrada, contexto, salida, operador y marca de tiempo, bajo control de la organización.
- Registro de incidentes con clasificación y tiempo de respuesta medido.
- Punto de intervención humana visible en la interfaz y documentado.
- Ubicación física conocida de pesos, logs e índices vectoriales.
Ninguno depende del modelo elegido. Todos dependen de quién controla la infraestructura. Por eso creemos que la soberanía no se proclama: se configura.
Formación y enseñanza militar: donde CloudMinerva ya está
La mesa de formación, liderazgo, doctrina y cultura IA fue la que más nos tocó de cerca. Entre sus ponentes estaba la subdirectora del Centro Universitario de la Defensa de Zaragoza. Ella ha coordinado el grupo que elaboró la Política de desarrollo y uso ético de la IA en la Enseñanza Militar de la Dirección General de Reclutamiento y Enseñanza Militar.
Nos alegra ver que la enseñanza tuvo mesa propia en Soria. El anexo III del Reglamento de IA considera de alto riesgo los sistemas educativos que deciden admisiones, evalúan resultados o vigilan conductas durante las pruebas. Que sepamos, ningún tribunal ha resuelto todavía si un sistema así, en un centro docente militar, queda dentro o fuera de la exclusión. Nuestra opinión: construir siempre para el estándar más exigente.
Es lo que hacemos con CloudMinerva, nuestra plataforma de gestión académica certificada en ENS Categoría Alta. Una certificación así no se sostiene con una política firmada. Se sostiene con registros que un auditor puede reproducir.
Lo que nos traemos de Soria
El programa cerraba el día 23 con la presentación de conclusiones, a cargo del coronel Fernando Outeda. Nos traemos algo más que notas: la confirmación de que el camino que Defensa está trazando para la IA es el mismo en el que Pumpún lleva tiempo trabajando. Control humano, trazabilidad, explicabilidad, soberanía del dato y desarrollo nacional.
Queremos seguir formando parte de esa evolución. Si tu organización usa IA en procesos que tocan defensa o sector público, el primer paso es saber qué podrías demostrar hoy. Una auditoría de trazabilidad, contrastada con el ENS y con «Pathways to Action», te dice qué registras, dónde, durante cuánto tiempo y qué no podrías reconstruir.
En Pumpún hacemos esa auditoría. Y nos encantará contarte lo que vimos en Soria mientras la hacemos.